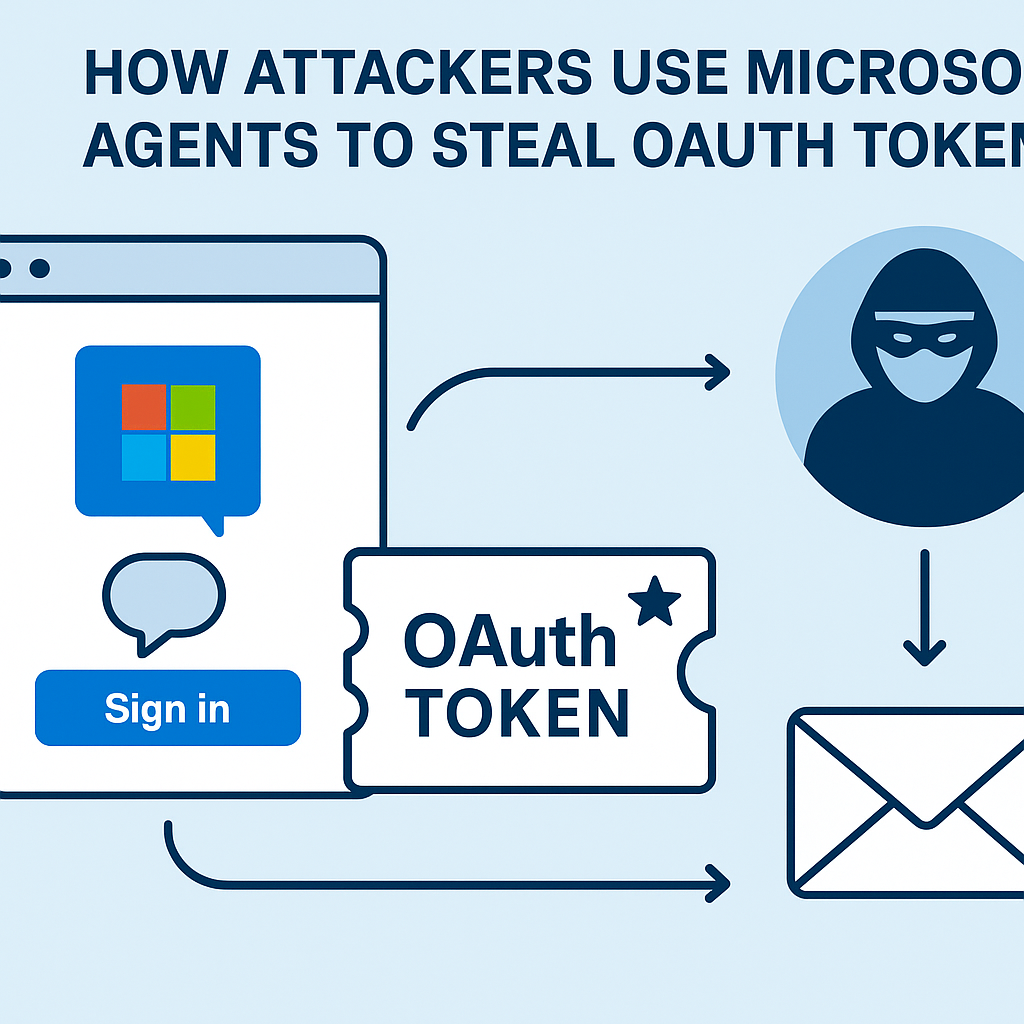
Los agentes de IA que se ejecutan en Microsoft Copilot Studio pueden ser utilizados de forma abusiva para recopilar tokens OAuth, una táctica que investigadores de Datadog han documentado y que engaña a los usuarios para que otorguen permisos a agentes maliciosos. Esta publicación resume cómo funciona el ataque, quiénes están en riesgo y medidas prácticas para reducir la exposición.
Qué pasó: un breve resumen
Los investigadores observaron que los atacantes pueden crear o compartir "temas" de Copilot Studio (flujos de trabajo de agentes que se ven y se comportan como páginas web normales) que incitan a los usuarios a iniciar sesión y otorgan inadvertidamente permisos OAuth. Estos tokens permiten a los atacantes realizar acciones en nombre del usuario, como enviar correos electrónicos o modificar entradas del calendario, convirtiendo así las identidades de confianza en vectores de ataque.
Cómo funciona el ataque (en términos sencillos)
El abuso se basa en tres elementos:
- Interfaz de agente como página: El agente malicioso se presenta como una página web con una interfaz de chat que pide al usuario que inicie sesión, lo que reduce las sospechas.
- Consentimiento de OAuth: Cuando el usuario se autentica, el agente solicita permisos OAuth. Si se conceden, el agente recibe tokens vinculados a esa cuenta de usuario.
- Mal uso del token: Con tokens OAuth, el atacante puede realizar acciones (correo electrónico, actualizaciones de calendario, etc.) utilizando los privilegios de la víctima sin necesidad de su contraseña.
Por qué esto es especialmente complicado
Dado que las páginas del agente y los flujos de consentimiento pueden parecer páginas legítimas de Microsoft y que los flujos de trabajo de Copilot Studio se pueden compartir, las víctimas podrían no darse cuenta de que están autorizando una aplicación maliciosa. Datadog denomina este método "CoPhish".
Quién está más en riesgo
Las organizaciones que permiten a los usuarios crear o ejecutar agentes de Copilot Studio en su propio inquilino de Entra ID están expuestas, especialmente si los administradores pueden aprobar permisos de aplicaciones sin verificación adicional. Los usuarios sin privilegios aún pueden causar daños al otorgar tokens; los administradores pueden agravar el problema al preaprobar permisos para aplicaciones dentro de su inquilino.
Medidas de mitigación inmediatas
Los equipos técnicos pueden tomar varias medidas prácticas para reducir el riesgo rápidamente:
- Restringir quién puede crear agentes: Limite la creación de agentes de Copilot Studio a una pequeña cantidad de cuentas confiables o deshabilite la creación de autoservicio en Entra cuando sea posible.
- Políticas de consentimiento de aplicaciones reforzadas: Requerir el consentimiento del administrador para permisos que otorgan acceso de escritura al correo, calendarios y archivos. Revisar y ajustar la configuración de consentimiento de los inquilinos.
- Supervisar las aprobaciones de OAuth: Audite los eventos de consentimiento de aplicaciones recientes y revoque rápidamente los permisos o tokens sospechosos.
- Educación del usuario: Capacite a los usuarios para que reconozcan solicitudes de consentimiento inusuales e informen solicitudes de inicio de sesión inesperadas de inmediato.
Controles a largo plazo y mejores prácticas
Además de las medidas de mitigación inmediatas, considere implementar políticas de acceso condicional que limiten las funciones de los tokens, usar el privilegio mínimo para los permisos de las aplicaciones e integrar herramientas de detección de amenazas de identidad que detecten el uso anómalo de OAuth. Revise periódicamente las aprobaciones de aplicaciones externas y asegúrese de que las aplicaciones no verificadas no puedan recibir permisos amplios de forma predeterminada.
Conclusión
Los flujos de trabajo basados en agentes aumentan la productividad, pero también amplían la superficie de ataque. Considere los agentes de Copilot Studio y cualquier flujo de trabajo compartido como posibles riesgos similares a los de la cadena de suministro: aplique políticas estrictas de creación y consentimiento, mantenga un registro de auditoría y prepare un proceso de respuesta rápida para revocar tokens e informar a los usuarios afectados.