A partir del 10 de noviembre de 2025, el programa de Certificación del Modelo de Madurez de Ciberseguridad (CMMC) del Departamento de Defensa de EE. UU. entró en la Fase 1, lo que marca el inicio de un proceso de tres años para exigir el cumplimiento de las normas de ciberseguridad en toda la Base Industrial de Defensa. Si su organización trabaja con información de contratos federales (FCI) o información no clasificada controlada (CUI) bajo un contrato del Departamento de Defensa, esto le afecta directamente.
Qué es CMMC y por qué es importante
CMMC es un marco unificado de ciberseguridad que exige a los contratistas y subcontratistas de defensa implementar, evaluar y certificar sus prácticas de ciberseguridad para poder optar a contratos del Departamento de Defensa. A diferencia de los marcos anteriores, que se basaban en la autodeclaración sin verificación, CMMC introduce evaluaciones independientes de terceros para la mayoría de los contratos. Se fundamenta en estándares existentes, como NIST SP 800-171 y FAR 52.204-21, y su aplicación será progresiva a través de tres niveles de certificación, según la sensibilidad de la información manejada.
La estructura de tres niveles
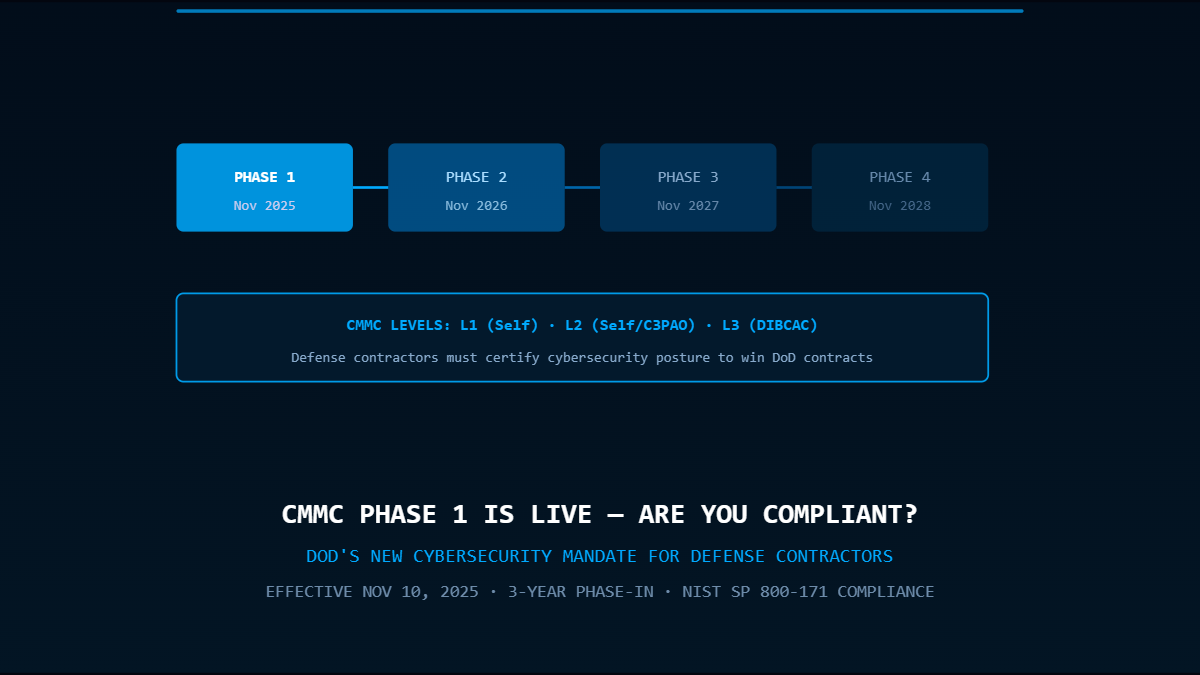
El Nivel 1 (Autoevaluación) se aplica a los contratistas que manejan únicamente FCI y requiere una autoevaluación anual conforme a 15 requisitos de seguridad básicos. El Nivel 2 se aplica a los contratistas que manejan CUI y requiere el cumplimiento de los 110 requisitos de seguridad de NIST SP 800-171 Revisión 2, ya sea mediante autoevaluación o a través de una organización de evaluación de terceros certificada (C3PAO), según el riesgo del contrato. El Nivel 3, el más alto, requiere una evaluación del Centro de Evaluación de Ciberseguridad de la Base Industrial de Defensa (DIBCAC) y el cumplimiento de controles adicionales derivados de NIST SP 800-172.
Cronograma de implementación en cuatro fases
La Fase 1 (actualmente en curso) introduce los requisitos de autoevaluación de Nivel 1 y Nivel 2 en las nuevas licitaciones y contratos. La Fase 2, en noviembre de 2026, añadirá los requisitos de evaluación C3PAO de Nivel 2. Las Fases 3 y 4 (2027 y 2028) ampliarán progresivamente el cumplimiento obligatorio de CMMC hasta que, en noviembre de 2028, se aplique a todos los contratos del Departamento de Defensa sin excepción. Los contratistas que no cumplan con los niveles de CMMC requeridos no podrán presentar ofertas ni continuar trabajando en los contratos cubiertos.
Actúa ahora: el tiempo corre.
Las organizaciones de la cadena de suministro de defensa deben realizar de inmediato una evaluación de la preparación de todos los sistemas de información que procesan, almacenan o transmiten información clasificada controlada por el gobierno (FCI) o información clasificada controlada por el gobierno (CUI). Las deficiencias deben abordarse y documentarse en un Plan de Acción y Hitos (POA&M) en un plazo de 180 días para mantener el estado de cumplimiento condicional. Dada la responsabilidad legal que enfrentan los contratistas que certifican falsamente el cumplimiento, la situación es crítica. Es momento de actuar, antes de que los requisitos de CMMC aparezcan en su próxima licitación.