Cuando los protectores necesitan protección
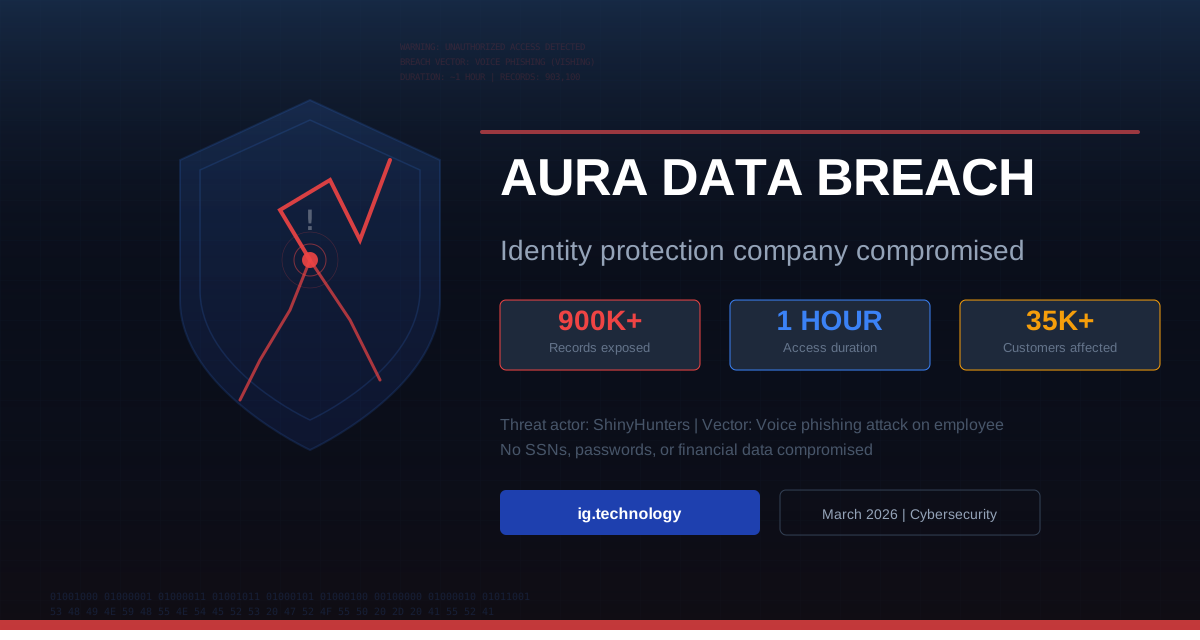
En un giro profundamente irónico, Aura, una empresa que vende servicios de protección contra el robo de identidad y monitoreo de fraudes, confirmó una filtración de datos que expuso aproximadamente 900 000 registros. El incidente, revelado en marzo de 2026, sirve como un claro recordatorio de que ninguna organización es inmune a las ciberamenazas.
¿Que pasó?
La brecha de seguridad se originó a partir de un ataque de suplantación de identidad por voz (vishing) dirigido a un único empleado de Aura. El atacante obtuvo acceso a la cuenta del empleado durante aproximadamente una hora antes de que el equipo de seguridad de Aura detectara la intrusión y la neutralizara.
El famoso grupo de hackers cazadoresbrillantes El mismo grupo responsable de las importantes filtraciones de datos en AT&T y Salesforce se atribuyó la responsabilidad. Tras la negativa de Aura a pagar el rescate, ShinyHunters publicó los datos robados en su sitio web de filtraciones.
¿Qué datos fueron expuestos?
Según Have I Been Pwned (HIBP), que añadió la brecha a su base de datos, los datos comprometidos de 903,100 cuentas incluían:
- Nombres y direcciones de correo electrónico
- Números de teléfono y direcciones físicas
- Direcciones IP
- Comentarios sobre el servicio al cliente
Aura confirmó que no se vieron comprometidos números de la Seguridad Social, contraseñas, datos financieros ni historiales crediticios. La gran mayoría de los registros —alrededor de 865 000— provenían de una base de datos de marketing heredada de una empresa que Aura adquirió en 2021, y no de cuentas de clientes activos.
Por qué esto es importante para todas las empresas.
Esta brecha de seguridad pone de manifiesto varias lecciones cruciales en materia de ciberseguridad:
1. La ingeniería social sigue siendo la principal amenaza.
No fue una sofisticada vulnerabilidad de día cero lo que vulneró Aura, sino una llamada telefónica. Los ataques de vishing siguen estando entre los vectores de ataque más efectivos porque se dirigen al eslabón más débil: los humanos.
2. Los datos heredados son una bomba de relojería
La mayoría de los registros expuestos provenían de una base de datos de marketing olvidada que permaneció en un servidor durante cinco años después de una adquisición. Las empresas deben auditar y eliminar datos innecesarios periódicamente.
3. Incluso las empresas de seguridad sufren brechas de seguridad.
Si una empresa cuyo modelo de negocio gira completamente en torno a la protección digital puede verse comprometida, imagínese el riesgo para las empresas que no cuentan con una infraestructura de seguridad específica.
4. Solo se necesita una hora.
El atacante tuvo acceso durante tan solo una hora. En el panorama actual de amenazas, la monitorización en tiempo real y la respuesta inmediata ante incidentes no son opcionales, sino esenciales.
Cómo proteger su negocio
At IG TechnologiesRecomendamos seguir estos pasos de inmediato:
- Implementar la autenticación multifactor (MFA) en todas las cuentas de empleados, especialmente aquellas con acceso a sistemas sensibles
- Capacitar a los empleados sobre ataques de ingeniería social — Las simulaciones periódicas de phishing y los programas de concienciación sobre vishing son fundamentales.
- Audite sus activos de datos — Identifique y elimine de forma segura las bases de datos heredadas que ya no necesita.
- Implementar firewalls de aplicaciones web (WAF) y monitoreo en tiempo real para detectar accesos no autorizados al instante.
- Tener un plan de respuesta a incidentes — La rápida detección de Aura (en una hora) limitó significativamente el daño.
- Evaluaciones periódicas de seguridad — Realizar pruebas de penetración y análisis de vulnerabilidades en su infraestructura.
Lo más importante es...
La brecha de seguridad de Aura es una llamada de atención para empresas de todos los tamaños. La ciberseguridad no se trata solo de tener las herramientas adecuadas, sino de crear una cultura de concienciación sobre seguridad, mantener la higiene de los datos y contar con los socios idóneos para monitorear y responder a las amenazas las 24 horas del día, los 7 días de la semana.
No espere a que se produzca una infracción para tomar medidas. Póngase en contacto con IG Technologies hoy mismo para evaluar su nivel de seguridad y proteger su negocio de las amenazas cibernéticas en constante evolución.
Mantente informado. Mantente protegido. Mantente a la vanguardia.